Negli ultimi tempi gli agenti AI sono diventati uno degli argomenti più interessanti nel mondo dell'intelligenza artificiale.
Dopo una prima fase nella quale abbiamo imparato a utilizzare modelli generativi per scrivere testi, analizzare documenti e ottenere risposte, oggi stiamo esplorando sistemi capaci di andare oltre la semplice conversazione e interagire direttamente con gli strumenti che utilizziamo ogni giorno.
L'idea è affascinante: assegnare un obiettivo a un agente AI, mettergli a disposizione alcune risorse e lasciare che sia il sistema a organizzare le attività necessarie per raggiungere il risultato.
In prospettiva, questo approccio potrebbe cambiare profondamente il modo in cui lavoriamo con il software, permettendoci di delegare non soltanto singole operazioni, ma intere sequenze di attività.
Tuttavia, più approfondisco questo argomento, anche attraverso le mie sperimentazioni con gli agenti AI, più mi convinco che ci sia una questione fondamentale da affrontare.
Stiamo dedicando moltissima attenzione alle capacità di questi sistemi, ma forse non abbastanza ai limiti entro i quali dovrebbero operare.
Perché un conto è chiedere a un'intelligenza artificiale di preparare una sintesi. Un altro è autorizzarla a cercare informazioni, modificare documenti, inviare comunicazioni o intervenire direttamente sui sistemi aziendali.
La domanda, quindi, non è soltanto quanto possano diventare autonomi gli agenti AI, ma quanto sia opportuno renderli autonomi.
Cosa sono gli agenti AI e perché stanno cambiando il software
Per comprendere questa riflessione, è utile partire da una distinzione.
Quando utilizziamo un chatbot tradizionale, normalmente formuliamo una richiesta e riceviamo una risposta.
Possiamo chiedere di riassumere un documento, scrivere un'email oppure analizzare un problema, ma l'interazione rimane prevalentemente concentrata sulla produzione di informazioni.
Un agente AI può essere progettato per svolgere un compito attraverso una sequenza di operazioni, utilizzando strumenti e risorse messi a sua disposizione.
Potrebbe leggere documenti, interrogare una fonte di dati, elaborare le informazioni raccolte e produrre un risultato strutturato.
In alcuni casi, se opportunamente autorizzato, potrebbe anche eseguire azioni su applicazioni esterne.
Questa differenza è importante perché introduce una nuova dimensione: l'intelligenza artificiale non si limita più a suggerire cosa fare, ma può partecipare direttamente all'esecuzione di un processo.
Immaginiamo, ad esempio, di voler preparare una relazione a partire da una serie di documenti.
Un assistente conversazionale potrebbe aiutarci a sintetizzare il materiale che gli forniamo, mentre un agente dotato degli strumenti necessari potrebbe essere incaricato di leggere i documenti presenti in una cartella autorizzata, individuare le informazioni rilevanti e preparare una prima bozza della relazione.
Il risultato finale potrebbe sembrare simile, ma il livello di autonomia e le responsabilità coinvolte sono differenti.
Nel secondo caso, infatti, dobbiamo preoccuparci anche di quali documenti il sistema possa consultare, quali operazioni possa eseguire e come debba comportarsi quando incontra un problema.
Il primo errore è assegnare un obiettivo troppo generico
Quando immaginiamo un agente intelligente, la tentazione è quella di affidargli un obiettivo molto ampio, lasciando che sia il sistema a decidere autonomamente come raggiungerlo.
Potremmo chiedergli, ad esempio, di analizzare tutta la documentazione disponibile e preparare una relazione completa su un determinato argomento.
Una richiesta del genere sembra ragionevole, ma contiene diverse ambiguità che potrebbero rendere difficile valutare il risultato.
Quali documenti dovrebbe utilizzare? Dove dovrebbe cercarli? Come dovrebbe distinguere le informazioni attendibili da quelle incomplete? Quale formato dovrebbe avere la relazione e a chi sarebbe destinata?
Se non definiamo questi aspetti, rischiamo di assegnare all'agente una libertà operativa molto maggiore di quella realmente necessaria.
Per questo ritengo importante partire da compiti circoscritti, soprattutto nelle prime fasi di sperimentazione.
Invece di chiedere al sistema di effettuare una ricerca generica, potremmo assegnargli un insieme preciso di documenti di esempio e chiedergli di produrre una sintesi organizzata, riportando i riferimenti alle fonti utilizzate.
In questo modo il risultato diventa più semplice da verificare, perché sappiamo quali informazioni l'agente avrebbe dovuto consultare e quali limiti avrebbe dovuto rispettare.
Un obiettivo ben definito non riduce necessariamente l'utilità dell'agente.
Al contrario, permette di costruire un processo più prevedibile e di comprendere meglio quali capacità siano realmente necessarie per svolgere il compito.
Dare accesso agli strumenti significa concedere responsabilità
Uno degli aspetti più importanti nella progettazione degli agenti AI riguarda gli strumenti che decidiamo di mettere a loro disposizione.
Un agente che può soltanto leggere documenti e preparare una bozza opera in un contesto molto diverso rispetto a un sistema autorizzato a inviare email, modificare file o aggiornare informazioni all'interno di un'applicazione aziendale.
Nel primo caso, un eventuale errore potrebbe produrre una sintesi incompleta o un documento da correggere.
Nel secondo, lo stesso errore potrebbe avere conseguenze dirette su dati, comunicazioni e processi operativi.
Per questo motivo considero fondamentale adottare un principio semplice: ogni agente dovrebbe avere accesso soltanto agli strumenti e alle informazioni necessari per svolgere il compito assegnato.
Se vogliamo costruire un assistente che prepari una relazione utilizzando alcuni documenti, probabilmente non abbiamo bisogno di autorizzarlo a inviare comunicazioni o modificare altri sistemi.
Potrebbe essere sufficiente consentirgli di leggere i materiali selezionati e scrivere una bozza in uno spazio dedicato.
Aggiungere strumenti può ampliare le capacità dell'agente, ma aumenta anche le situazioni che dobbiamo prevedere e controllare.
Ogni nuova integrazione introduce potenziali errori, problemi di autorizzazione e responsabilità che non dovrebbero essere sottovalutati.
Questo ragionamento diventa particolarmente importante nei contesti aziendali, dove gli agenti potrebbero interagire con informazioni riservate o applicazioni utilizzate da più persone.
Un agente intelligente deve sapere anche quando fermarsi
Quando valutiamo le capacità di un sistema AI, tendiamo a concentrarci sulla sua abilità nel completare le attività assegnate.
È naturale: vogliamo strumenti che funzionino, risolvano problemi e ci aiutino a raggiungere i nostri obiettivi.
Ma credo che una caratteristica altrettanto importante sia la capacità di riconoscere quando non esistono le condizioni per procedere correttamente.
Torniamo all'esempio dell'agente incaricato di preparare una sintesi.
Immaginiamo che uno dei documenti indicati non sia disponibile oppure che una fonte contenga informazioni insufficienti per completare una parte della relazione.
Un comportamento inadeguato sarebbe produrre comunque un testo apparentemente completo, colmando le informazioni mancanti con contenuti non verificati.
Il risultato potrebbe sembrare professionale, ma non rappresenterebbe correttamente il materiale originale.
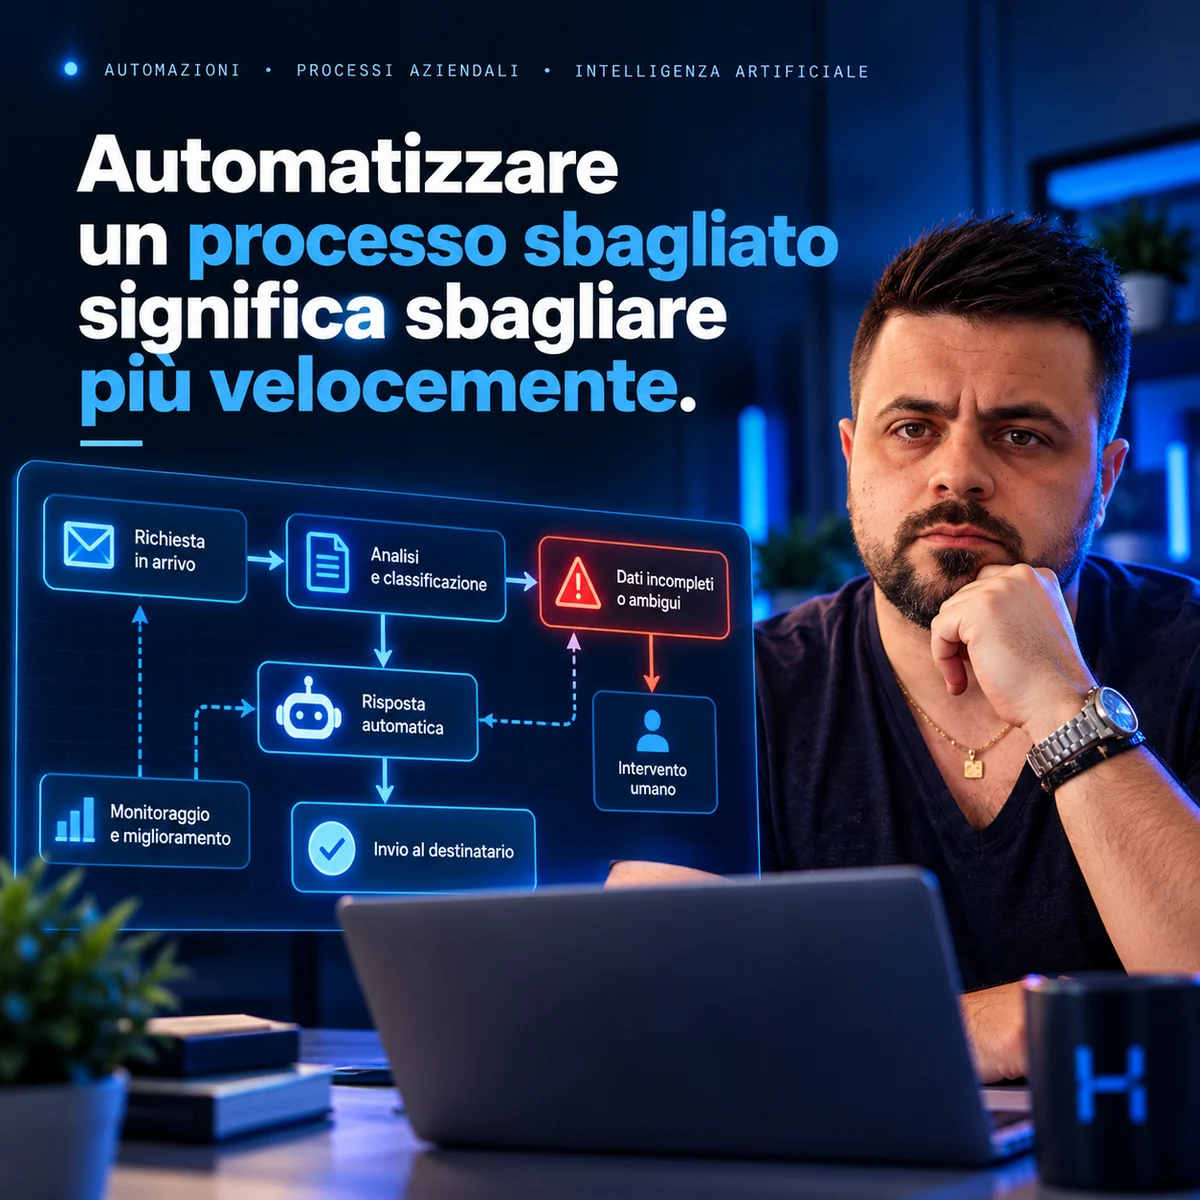
Un sistema progettato con criteri più rigorosi dovrebbe invece segnalare la mancanza della fonte, indicare quali informazioni non è stato possibile verificare e, quando necessario, chiedere un chiarimento prima di proseguire.
Lo stesso principio vale quando una richiesta esce dal perimetro operativo assegnato.
Se un agente è stato progettato per analizzare documenti, non dovrebbe iniziare autonomamente a modificare dati o comunicare con soggetti esterni soltanto perché ritiene che questo possa aiutarlo a completare il lavoro.
Naturalmente, questi comportamenti non emergono automaticamente dal fatto che utilizziamo un modello avanzato.
Devono essere previsti nella progettazione del sistema, attraverso istruzioni, autorizzazioni, controlli e verifiche adeguate.
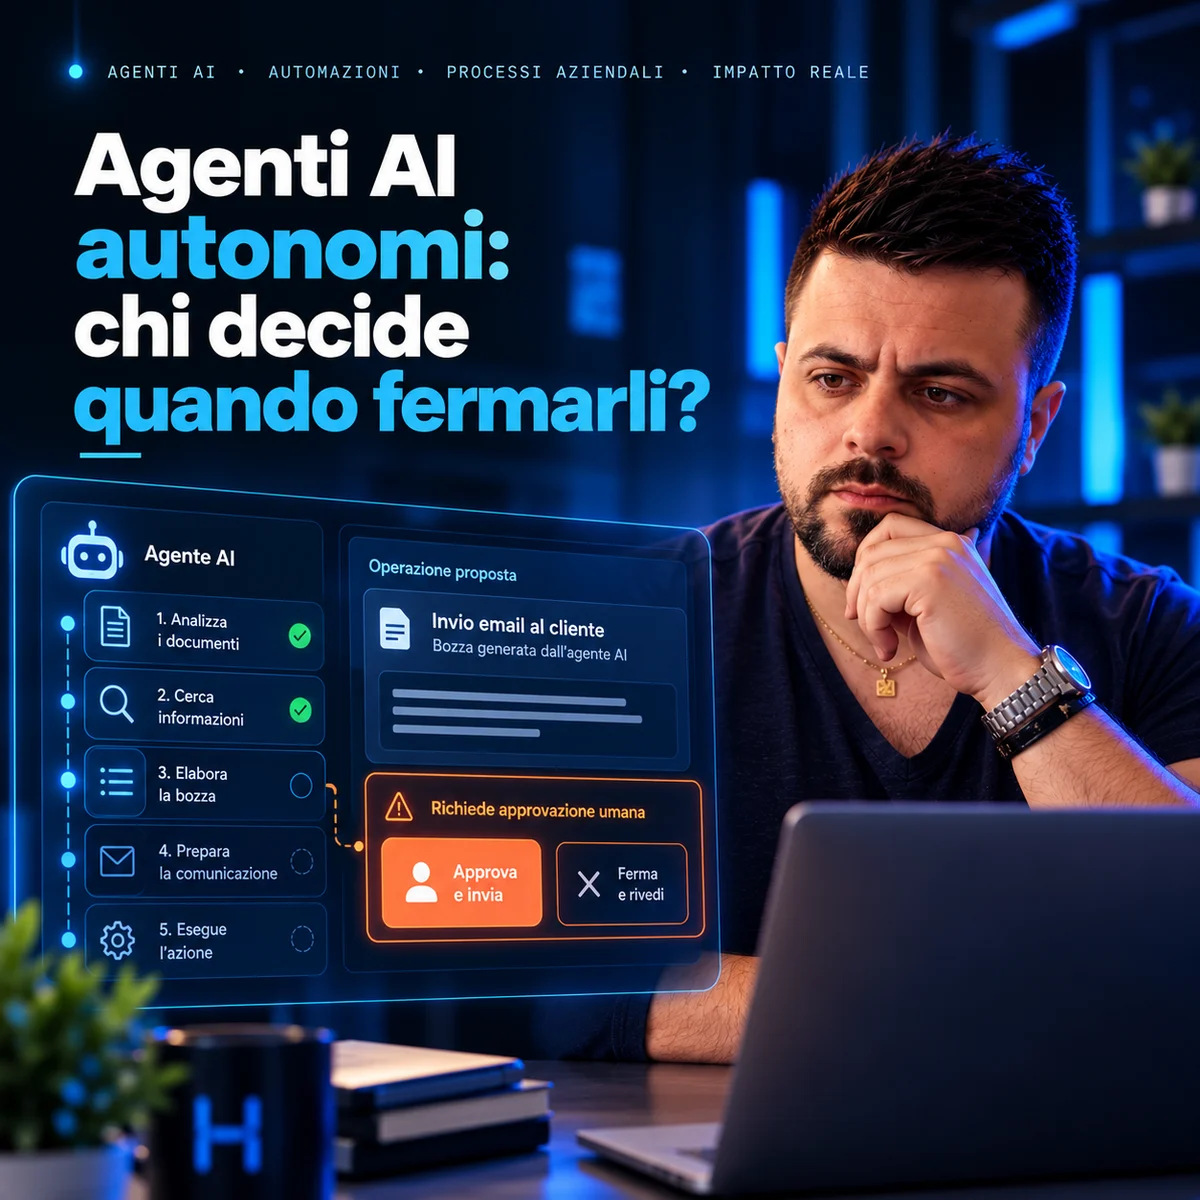
La capacità di fermarsi, dichiarare un'incertezza e richiedere un intervento umano dovrebbe essere considerata una caratteristica di qualità, non un limite da eliminare.
Il controllo umano non è un ostacolo all'automazione
Una delle narrazioni più diffuse sugli agenti AI riguarda la possibilità di costruire sistemi completamente autonomi, capaci di svolgere attività senza richiedere un intervento continuo da parte delle persone.
È una prospettiva interessante, soprattutto per le attività ripetitive e ben definite.
Tuttavia, credo che il livello di autonomia debba essere valutato in funzione del contesto, delle conseguenze di un eventuale errore e dell'affidabilità effettivamente dimostrata dal sistema.
Non tutte le operazioni hanno lo stesso peso.
Preparare una bozza di documento è diverso dall'inviare una comunicazione ufficiale. Suggerire una modifica è diverso dall'applicarla direttamente a un database. Analizzare una fattura è diverso dall'autorizzare un pagamento.
In ciascuno di questi esempi possiamo immaginare diversi livelli di autonomia, passando da un semplice supporto informativo fino all'esecuzione diretta di azioni.
La presenza di una persona nel processo può quindi assumere forme differenti.
In alcuni casi sarà sufficiente una revisione del risultato finale, mentre in altri sarà necessario richiedere una conferma prima di eseguire determinate operazioni.
Il punto non è mantenere necessariamente un controllo manuale su ogni singolo passaggio, ma stabilire dove la supervisione umana sia realmente necessaria.
Un agente AI ben progettato dovrebbe permettere alle persone di concentrarsi sulle decisioni che richiedono responsabilità, esperienza e valutazione del contesto, lasciando al sistema le attività che possono essere delegate in modo appropriato.
Come progettare un primo agente AI
Per chi vuole iniziare a sperimentare con gli agenti AI, suggerirei di partire da un progetto relativamente semplice, nel quale sia possibile osservare con chiarezza il comportamento del sistema.
Immaginiamo di voler realizzare un assistente incaricato di preparare una relazione a partire da alcuni documenti di esempio.
Potremmo definire un insieme limitato di materiali, specificare il formato della relazione e stabilire che ogni informazione rilevante debba essere accompagnata da un riferimento alla fonte.
Gli strumenti disponibili potrebbero essere soltanto due: la lettura dei documenti selezionati e la possibilità di preparare una bozza in uno spazio dedicato.
Non sarebbe necessario consentire l'invio di email, l'accesso a sistemi esterni o la modifica dei file originali.
A questo punto dovremmo definire anche come gestire le situazioni problematiche.
Se un documento non è disponibile, l'agente deve segnalarlo. Se una richiesta contiene informazioni insufficienti, deve chiedere un chiarimento. Se non riesce a verificare un'affermazione, deve evitare di presentarla come un fatto accertato.
La relazione prodotta dovrebbe infine essere revisionata da una persona, che confronterà il risultato con i documenti originali, verificherà i riferimenti e valuterà la completezza delle informazioni.
Questo primo esperimento non dimostrerebbe automaticamente che il sistema sia affidabile in qualsiasi situazione, ma permetterebbe di osservare concretamente il rapporto tra obiettivo, strumenti disponibili e supervisione umana.
Soltanto dopo aver raccolto risultati e individuato eventuali criticità avrebbe senso valutare l'introduzione di nuove funzionalità o un maggiore livello di autonomia.
Più autonomia non significa necessariamente più valore
Un aspetto sul quale credo valga la pena riflettere è il modo in cui misuriamo il successo di un agente AI.
Spesso tendiamo a considerare più avanzato un sistema che riesce a completare un intero processo senza richiedere interventi.
Ma questa caratteristica, da sola, non garantisce che il risultato sia migliore.
Un agente che prepara una relazione accurata, segnala le informazioni mancanti e permette a una persona di verificare rapidamente il lavoro potrebbe offrire più valore di un sistema completamente autonomo che produce documenti difficili da controllare.
Allo stesso modo, un agente che riconosce una situazione anomala e richiede una conferma potrebbe essere più utile di uno che continua a eseguire operazioni pur non avendo informazioni sufficienti.
Credo che il valore di questi strumenti debba essere valutato considerando la qualità dei risultati, l'affidabilità, la trasparenza delle operazioni e la capacità di integrarsi correttamente nei processi di lavoro.
L'autonomia rappresenta una possibilità progettuale, non necessariamente l'obiettivo finale.
In alcuni contesti potremo concedere agli agenti una libertà operativa elevata, soprattutto quando le attività sono ben definite, verificabili e caratterizzate da rischi contenuti.
In altri sarà preferibile mantenere controlli più stringenti.
La scelta dovrebbe dipendere dalle esigenze reali, non dal desiderio di costruire il sistema apparentemente più sofisticato.
Il futuro degli agenti AI dipenderà dalla nostra capacità di governarli
Man mano che gli agenti AI diventeranno più capaci di utilizzare applicazioni e svolgere attività articolate, credo che la progettazione dei loro limiti assumerà un'importanza sempre maggiore.
Non sarà sufficiente conoscere le funzionalità di un modello o sapere come collegarlo a un determinato strumento.
Diventerà fondamentale comprendere come distribuire le responsabilità, proteggere le informazioni e verificare il comportamento dei sistemi nel tempo.
Dal punto di vista di chi si occupa di tecnologia in azienda, questa evoluzione introduce sfide che vanno oltre la semplice implementazione tecnica.
Dovremo ragionare su autorizzazioni, accessi ai dati, monitoraggio delle operazioni, gestione degli errori e procedure da seguire quando un agente produce risultati inattesi.
Saranno importanti anche la documentazione e la manutenzione.
Un sistema che funziona correttamente durante una prima dimostrazione potrebbe comportarsi diversamente quando cambiano i dati, gli strumenti disponibili o le condizioni operative.
Per questo ritengo che la diffusione degli agenti AI richiederà non soltanto competenze di sviluppo, ma anche una maggiore attenzione alla progettazione dei processi e alla governance tecnologica.
Conclusioni: cosa dovrebbe poter fare un agente AI?
Gli agenti AI rappresentano una delle evoluzioni più interessanti dell'intelligenza artificiale applicata al lavoro.
La possibilità di costruire sistemi capaci di utilizzare strumenti, elaborare informazioni e supportare l'esecuzione di attività apre scenari che fino a poco tempo fa erano molto più complessi da realizzare.
Tuttavia, credo che l'entusiasmo per queste possibilità debba essere accompagnato da una riflessione altrettanto seria sui limiti e sulle responsabilità.
Prima di concedere autonomia a un agente, dovremmo definire chiaramente il suo obiettivo, individuare gli strumenti realmente necessari e stabilire come debba comportarsi quando incontra informazioni mancanti, situazioni ambigue o richieste che escono dal suo ambito operativo.
Dovremmo inoltre decidere quali risultati possano essere utilizzati direttamente e quali richiedano una revisione o un'autorizzazione umana.
Non considero questi controlli un freno all'innovazione. Al contrario, penso che siano proprio gli elementi che possono permetterci di utilizzare gli agenti AI in modo sempre più concreto e affidabile.
Perché il futuro di questa tecnologia non dipenderà soltanto da quanto diventeranno intelligenti i sistemi, ma anche dalla nostra capacità di progettare correttamente il modo in cui lavoreranno insieme a noi.
Tutti vogliono agenti AI sempre più autonomi. Ma forse, prima di lasciarli lavorare da soli, dovremmo chiederci se abbiamo davvero definito cosa possono fare, cosa non devono fare e quando devono fermarsi.
E voi, sareste disposti ad affidare a un agente AI attività aziendali senza supervisione, oppure preferireste mantenere sempre un controllo sulle operazioni più importanti?